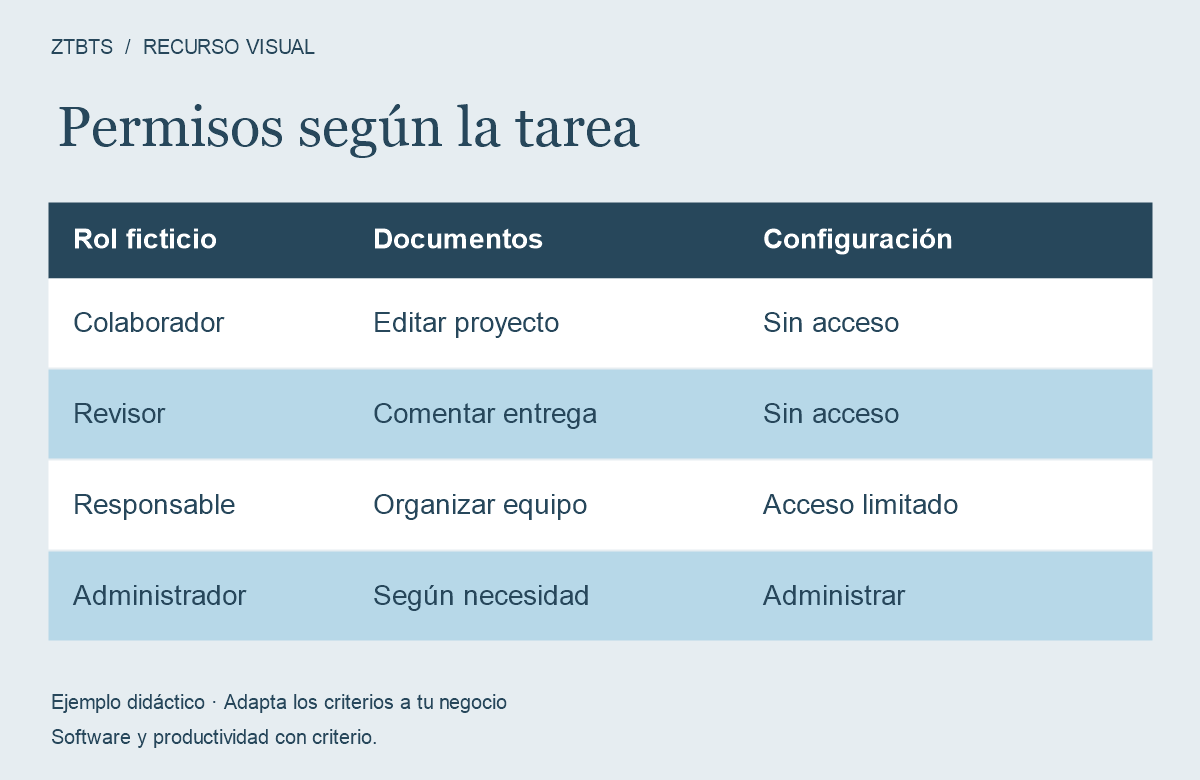
Editar un archivo puede incluir compartirlo o borrarlo, según la herramienta. Por eso una matriz de permisos debe describir lo que cada rol puede hacer realmente, no limitarse al nombre de la opción del menú.
Relaciona acceso y tarea
Enumera recursos como CRM, proyectos, correo y alojamiento. Para cada función del equipo, indica qué necesita consultar o modificar. Una persona puede asumir varias funciones, pero cada permiso debe tener un motivo.
| Función ficticia | Proyecto asignado | Configuración del servicio |
|---|---|---|
| Colaborador | Editar entregables necesarios | Sin acceso |
| Revisor | Consultar y comentar | Sin acceso |
| Responsable de proyecto | Organizar el trabajo autorizado | Solo si es necesario |
| Administrador | Según responsabilidad | Administración asignada |
Traduce la tabla a las capacidades del producto. Las guías de NIST para pequeños negocios incluyen inventariar activos y gestionar accesos según necesidades. Esta matriz ayuda a organizar esa revisión; no acredita una evaluación completa de seguridad.
Comprueba de dónde viene el permiso
El acceso puede proceder de un grupo, un enlace o una carpeta superior. Retirar a una persona de un archivo quizá no elimine otra ruta de entrada. Revisa el permiso efectivo.
Usa cuentas controladas para comprobar tanto una tarea permitida como el acceso a un recurso que debería estar restringido. No entres con la cuenta de otra persona ni copies datos privados a la ficha de revisión.
Si hace falta ampliar permisos temporalmente, registra quién lo aprobó, para qué y hasta cuándo. Comprueba después su retirada. Para servicios críticos, prepara un mecanismo de recuperación autorizado sin repartir privilegios ampliamente.
Actualiza la matriz cuando alguien entre, cambie de función o salga del equipo. Conserva las diferencias pendientes entre la tabla y la configuración. Una hoja correcta no demuestra que las cuentas reales tengan esos permisos.
Fuente: guías de inicio de NIST para pequeños negocios.
- Cómo organizar las contraseñas de un equipo pequeño
- Cómo organizar los archivos de tu negocio en la nube